Windows 11で新たにゼロデイ脆弱性「SignDrop」が発見されました。この脆弱性の特徴は、Microsoftが過去の権限昇格攻撃を防ぐために導入した保護機能そのものが、逆に攻撃へ利用されてしまう点にあります。
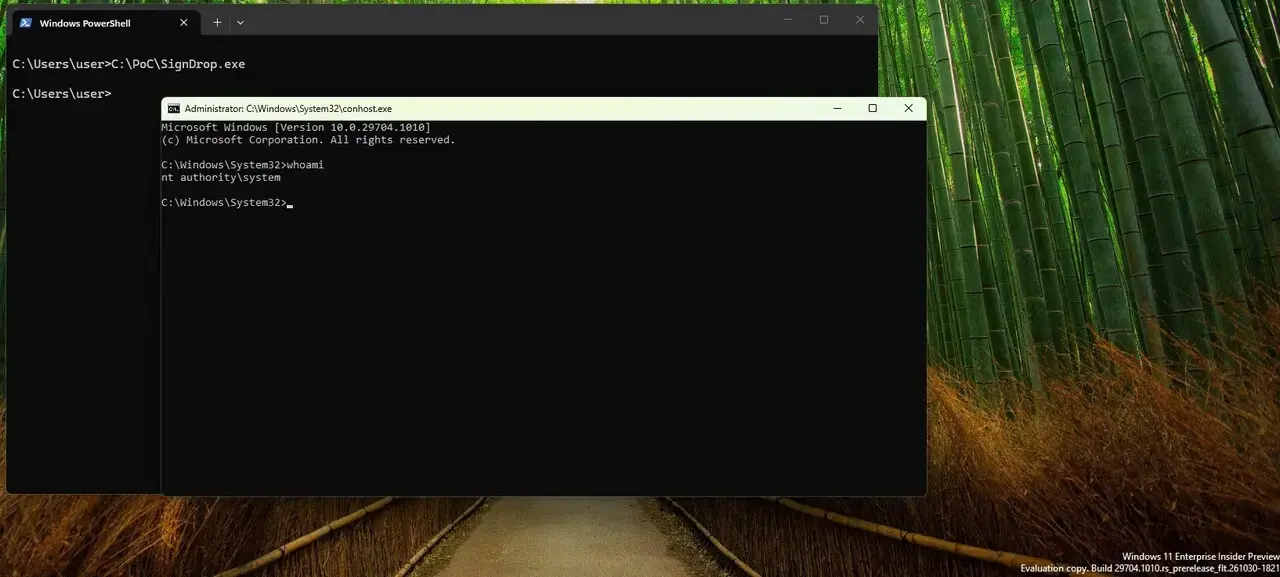
脆弱性を発見したのはセキュリティ研究者のAbdelhamid Naceri氏(MSNightmareとしても活動)です。Windowsの「Common Log File System(CLFS)」ドライバーに関連するもので、攻撃者は細工されたログファイルを利用することで、最終的にWindows最高権限の一つである「NT AUTHORITY\SYSTEM」を取得できる可能性があります。
GitHubで公開されている実証コードでは、SYSTEM権限のコマンドプロンプト起動に成功したことが示されています。
保護機能が攻撃に利用される仕組み
Microsoftは2025年10月、CLFSに対する長年の脆弱性対策として認証強化機能を導入しました。この機能は暗号学的な認証コードを使用し、ログファイルの整合性を検証することで不正な処理を防ぐ仕組みです。
しかし研究者によると、この認証機能が生成する「.cnpf」ファイルの扱いに問題があったとのことです。攻撃者は細工したログファイルを作成し、それをMicrosoft Defenderのような高権限プロセスに開かせることで、本来は保護されるはずの仕組みを利用して特権ファイルを生成させることができます。
結果として、SYSTEM権限を利用したファイル操作と攻撃者が制御するアクセス権が組み合わさり、権限昇格が成立します。
研究者は、この手法がアンチウイルス製品やEDR(Endpoint Detection and Response)の保護機能を回避する可能性があるとも指摘しています。なぜなら、問題となるファイル操作がMicrosoft Defenderなどの正規プロセスによって実行されるため、不審な動作として検知されにくい場合があるからです。
Cyderesの独立した研究者グループも検証を行い、一定条件下でSYSTEM権限の取得に成功したと報告しています。
影響範囲と現状
研究者はWindows 11 26H2やWindows Server 2025環境で検証を実施し、およそ80%のWindows環境が影響を受ける可能性があると推定しています。ただし、この数字は第三者による十分な検証が完了しておらず、再現性や互換性に関する制限も報告されています。
Microsoftは脆弱性を調査中の段階で、正式なCVE番号や専用のセキュリティパッチは公開されていません。Microsoft Defenderが攻撃を検出・ブロックできるとしており、現在のところ実際の攻撃事例は確認されていないと説明しています。
ユーザーが取るべき対応
ユーザーはCLFS認証機能を無効化しないことが推奨されています。この機能を無効にすると過去に存在したメモリ破損系の脆弱性に対して再び危険にさらされる可能性があるからです。
現時点で一般ユーザーに推奨される対応は、Windows UpdateとMicrosoft Defenderの更新を継続し、Microsoftからの正式な対策を待つことです。
[via Wccftech]