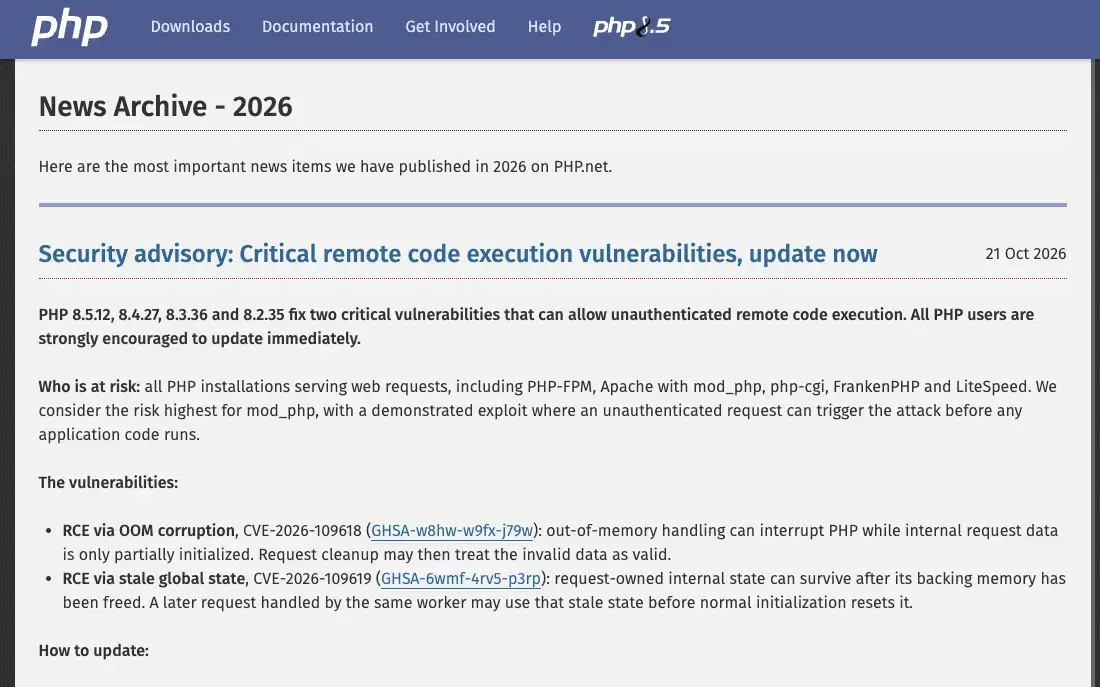
PHPプロジェクトは2026年10月21日、認証不要でリモートから任意のコードを実行される可能性がある2件の重大な脆弱性を修正したとして、すべてのPHP利用者に対し速やかなアップデートを呼びかけました(PHP: News Archive)。対象となる脆弱性は極めて深刻で、PHP開発チームは「更新こそが唯一の安全な対策」と強調しています。
今回の問題は、PHP-FPMやApacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなど、多くの一般的なPHP実行環境に影響します。特にApacheのmod_php環境では、アプリケーションのコードが実行される前の段階で攻撃が成立することが確認されており、リスクが最も高いとされています
発見された2件の重大脆弱性とは
発見された1つ目の脆弱性(CVE-2026-109618)は、メモリ不足(Out of Memory)発生時の内部データ処理に不備があり、破損したデータが正しいものとして扱われてしまう問題です。これにより、攻撃者がリモートからコードを実行できる可能性があります。
2つ目の脆弱性(CVE-2026-109619)は、リクエスト処理後に解放されたはずの内部状態が残存し、後続のリクエストで誤って利用される問題です。本来初期化される前の古い状態が利用されることで、不正なコード実行につながる恐れがあります。
直ちに更新すべきPHPバージョン
PHP開発チームは以下の修正版への更新を推奨しています。
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
なお、PHP 8.1以前のバージョンはすでに公式サポートが終了しており、通常はセキュリティアップデートが提供されません。ただし今回の事態の深刻さを考慮し、PHPセキュリティチームはPHP 7.4、8.0、8.1向けに最小限のバックポート修正を公開しました。とはいえ、根本的な解決策としてはサポート対象バージョンへの移行が望ましいとされています。
また、Linuxディストリビューションや長期サポート(LTS)ベンダーには事前に修正パッチが提供されているため、各ベンダーの更新情報を確認することが推奨されています
一時的な緩和策はあるが完全な防御にはならない
PHPチームは、メモリ制限の調整や特定機能の無効化など、攻撃リスクを軽減するための暫定的な対策も公開しています。しかし、これらはあくまで一部の攻撃経路を狭めるための措置であり、安全性を保証するものではありません。開発チームは「完全な対策はアップデートのみ」と明言しています。
まとめ
今回公表された脆弱性は、認証を必要とせず遠隔から攻撃できる可能性がある点で非常に危険です。特にPHPを利用したWebサービスや業務システムを運用している組織は、対象バージョンを確認し、できるだけ早く修正版への更新を実施する必要があります。セキュリティインシデントを未然に防ぐためにも、後で対応ではなく、今すぐ更新することが求められる緊急度の高いアドバイザリと言えるでしょう。