2026年4月の「Patch Tuesday」で配信されたWindows 11の更新プログラムKB5083769/KB5082052において、BitLockerの復旧キー入力を求められる問題が一部環境で発生していることをMicrosoftが認めました。この不具合はWindows 11だけでなく、Windows 10(KB5082200)、Windows Server 2022/2025でも確認されています。
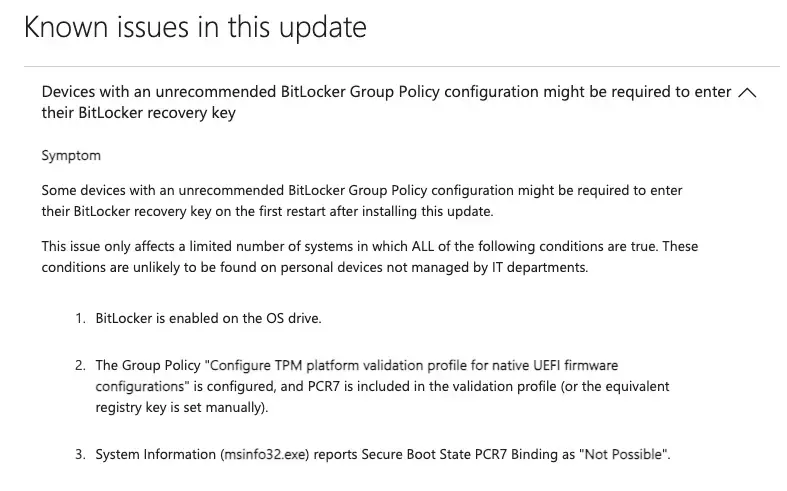
該当するKBページには以下の既知の不具合が掲載されています。
不具合の原因は「推奨されないBitLockerのグループポリシー設定」
Microsoftによると、今回の問題はBitLockerのTPMプラットフォーム検証プロファイルに関するグループポリシーが、推奨されない形で構成されている場合に発生します。特に、PCR7が検証プロファイルに含まれている環境で影響が出やすいとのこと。
また、以下の条件を満たすデバイスで発生する可能性が高いと説明されています。
- OSドライブでBitLockerが有効
- 「TPMプラットフォーム検証プロファイル」が構成済み
- msinfo32で「Secure Boot State PCR7 Binding」が“Not Possible”
- デバイスにWindows UEFI CA 2023証明書が存在
- 2023署名版Windows Boot Managerがまだ使用されていない
これらが重なると、アップデート後にBitLockerが復旧キーの入力を求める挙動につながります。
Microsoftは「復旧キーの入力は一度だけで済む」と説明しており、影響は限定的としています。とはいえ、BitLockerを広く利用している企業環境では、復旧キー管理の手間や業務影響が出る可能性もあるため、事前の対策が重要です。
Microsoft が案内する推奨の回避策
Microsoftは、アップデート前に問題のあるグループポリシー設定を解除することを推奨しています。手順は次のとおりです。
- グループポリシーエディターを開く
- 「BitLockerドライブ暗号化→ OSドライブ」へ移動
- 「TPMプラットフォーム検証プロファイルの構成」を未構成(Not Configured)に戻す
- gpupdate/forceを実行してポリシーを反映
- BitLockerを一時停止→再開してバインディングを更新
また、管理者向けにはKIR(Known Issue Rollback)を適用する方法も案内されています。
まとめ:アップデート前に設定確認を
今回の不具合は、特定のグループポリシー設定が原因で発生するため、該当環境ではアップデート前に設定を見直すことで回避できます。Windows 11/10/Serverを運用している管理者は、早めにポリシーを確認し、必要に応じて修正しておくと安心です。