Microsoftが、組織のWindows 11のアップデート導入方針について重要なメッセージを発信しました。従来の「しばらく様子見してから適用する」という安全策が、AI時代ではむしろリスクを高めるという指摘です。
Windows 10/11の更新は、各種UIの不具合やストレージの圧迫、BitLockerの復旧画面の表示など、最近でもさまざまなトラブルを引き起こしています。そのため、多くのユーザーやIT管理者は「数週間待ってから適用する」という判断をしがちです。
しかしMicrosoftは、この待ち時間こそが危険だと警告しています。AIが脆弱性の解析と悪用コードの生成を高速化しており、脆弱性公開から攻撃開始までの時間が急速に短くなっているため、アップデートを遅らせるほど攻撃者にチャンスを与えてしまう状況になるからです。
目次
組織が取るべき新しいアップデート戦略
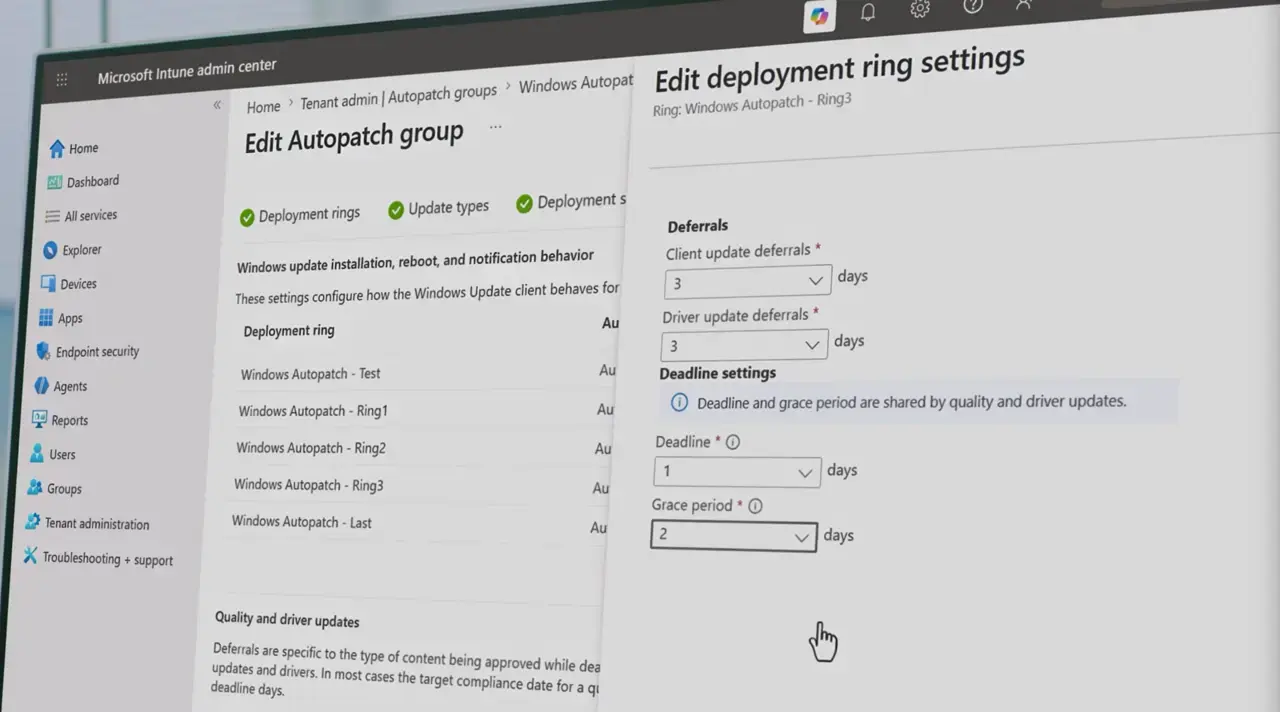
Microsoftは、IT管理者に対しアップデートの導入を広範囲に遅延させるのではなく、「段階的ロールアウト(デプロイメントリング)」を実施することを推奨しています。
少数のテスト端末でまず検証し、問題がなければ徐々に展開範囲を拡大することで、環境全体を長期間脆弱なまま放置することなく、互換性問題を早期に発見できます。
さらに、以下の技術も活用することで安全性と効率を高められるとしています。
- Windows Autopatch:自動でリング展開を行う仕組み
- Hotpatching:再起動なしで適用できるセキュリティ修正
AI時代のアップデートは「早めの検証・早めの適用」が鍵
Microsoftは「テストは重要だが、遅延は危険。検証を迅速化し、展開を前倒しにするべき」と主張しています。
AIによって脅威発見と攻撃準備のスピードが劇的に上がっている今、企業や組織のアップデート戦略もより機敏なものへシフトする必要があるのかもしれません。
[via Neowin]