 Vuls
詳細情報
| タイトル | Vuls |
|---|---|
| URL | https://github.com/future-architect/vuls |
| バージョン | ver 0.41.0 |
| 更新日 | 2026/09/30 |
| 追加日 | 2016/09/07 |
| 種別 | フリーソフト |
| 説明 | CVE情報を利用したサーバーの脆弱性スキャンツール。 |
レビュー
概要
Vulsは、Future Architect社が開発したLinux/FreeBSD向けのエージェントレス脆弱性スキャナーです。Go言語で実装されており、2016年にオープンソースとして公開されました。システム管理者が日常的に行う脆弱性の確認とソフトウェアアップデート管理を自動化・効率化することを目的として開発されています。エージェントをインストールする必要がなく、SSHを通じてリモートスキャンを実行できる点が大きな特徴です。
主要な特徴・機能
- エージェントレス設計: スキャン対象サーバーにエージェントを導入せずSSH経由でスキャン可能
- 幅広いOS対応: Alpine、Amazon Linux、CentOS、AlmaLinux、Rocky Linux、Debian、RHEL、Ubuntu、FreeBSD、Windowsなど主要OS全般をサポート
- 複数のスキャンモード: ルート権限不要のファストスキャン、ディープスキャン、ローカルスキャン、HTTPサーバーモードを提供
- 多様な脆弱性データベース対応: NVD(National Vulnerability Database)、各ディストリビューション固有のアドバイザリに対応
- OSパッケージ以外の検出: プログラミング言語ライブラリ(npm、pip、gem等)、WordPress(コア・テーマ・プラグイン)、ネットワークデバイスの脆弱性も検出
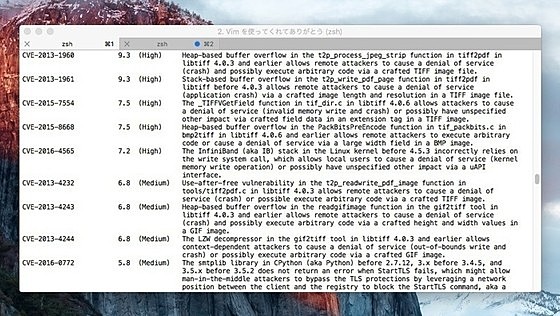
- CVSSスコア表示: 検出された脆弱性のCVSSスコアや深刻度を一覧表示
- 通知機能: Slack、メール等への脆弱性レポート通知に対応
- OVAL/GOST対応: 各種脆弱性データ形式に対応し、精度の高いスキャンを実現
対象ユーザー
- サーバーやインフラを管理するシステム管理者・インフラエンジニア
- 定期的な脆弱性診断を求めるセキュリティ担当者
- 多数のLinuxサーバーを運用する企業のIT部門
- DevSecOpsを実践する開発チーム
ライセンス情報
GNU General Public License v3.0(GPLv3)のもとで公開されているオープンソースソフトウェアです。商用環境での利用も可能です。ソースコードはGitHub(https://github.com/future-architect/vuls)で公開されています。
スクリーンショット
更新グラフ
バージョン履歴
v0.41.0
v0.41.0-rc.3
Pre-release
Pre-release
v0.41.0-rc.2
v0.41.0-rc.1
Pre-release
Pre-release
v0.40.1
v0.40.0-rc.1
v0.39.3
Changelog
- 5ce5623 fix!(scanner): treat AnalyzeLibrary failures as warnings instead of errors (#2574)
- 75fc521 chore(deps): bump the all group across 1 directory with 3 updates (#2572)
- 30ed4d4 feat(config): update GetEOL with newly released OS versions (#2570)
- 2b36046 chore(deps): bump the go_modules group across 1 directory with 2 updates (#2566)
- 6ef6ba4 feat!(detector): detect windows with vuls2 (#2499)
- 259e694 fix(detector/vuls2): normalize Amazon Linux release in preConvert (#2562)
v0.39.2
Changelog
- 48f8c79 feat(scanner): support disablerepo option for yum/dnf (#2559)
- da0e250 fix(detector): sort previous JSON dirs in descending order for diff (#2555)
- 1b97518 docs(readme): remove community Slack links (#2554)
v0.39.1
Changelog
- 140017b feat(scanner): expose Trivy dependency graph fields on Library (#2552)
v0.39.0
Changelog
- 5cd03fc chore(deps): bump github.com/go-git/go-git/v5 (#2549)
- 6034b6d feat(scanner): add pylock.toml detection (PEP 751) (#2548)
- 0244ae1 deps(dict): bump go-cve-dictionary, go-cti, gost (#2547)
- c5262f8 chore(deps): bump github.com/aquasecurity/trivy (#2521)
- a9079d5 chore(deps): bump the all group across 1 directory with 2 updates (#2546)
- 1f896e5 chore(deps): bump the others group across 1 directory with 6 updates (#2540)
- 230527e fix(config): refresh openSUSE Leap EOL entries (add 16.0, extend 15.6) (#2543)
- 6
v0.38.7-alpha.1
Changelog
- ec07c1f chore(ci): update GitHub Actions workflows
- 95a1e30 fix(ci/diet): fix shell heredoc in diet-check.yml (#2471)
- 622a72a chore(ci): add Diet PR metrics workflow (#2469)
- 3fbd296 fix(models): include CPE vulns in total, set "unknown" patch status (#2460)
- 16a9088 fix(detector/vuls2): backport ubuntu fix (#2458)
- adbc480 fix(reporter/sbom): add WindowsKB to SBOM output (#2454)
- 173aacf feat!(detector): detect debian with vuls2 (#2448)
 RSS[全体]
 Tw[@softantenna]