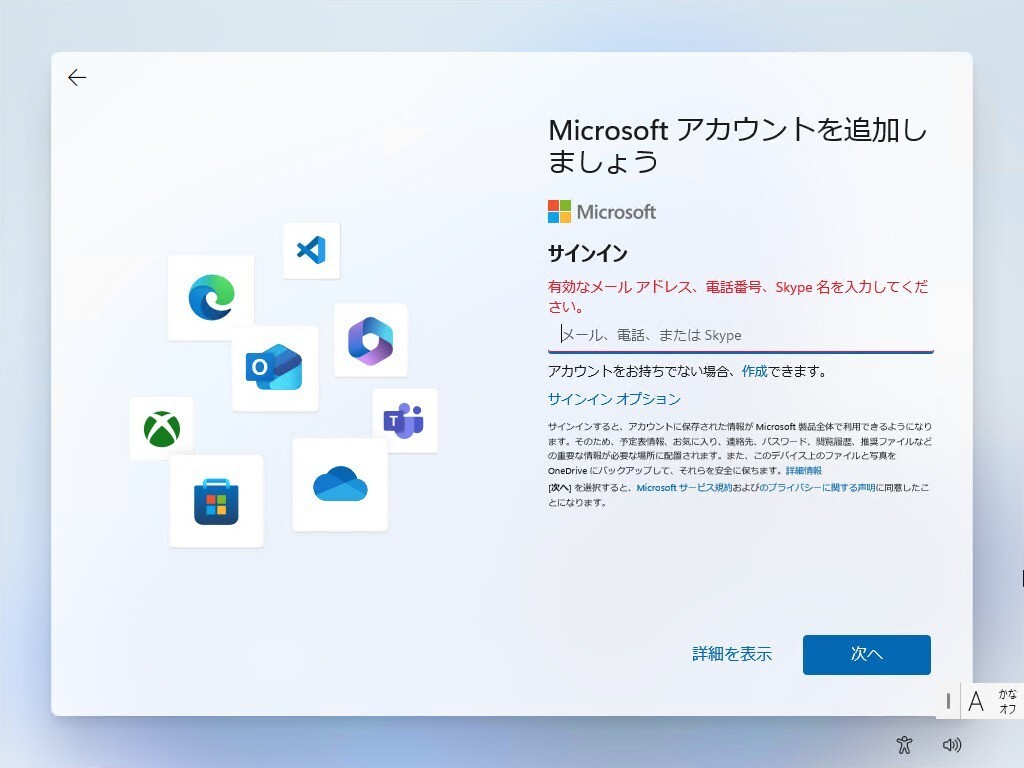
Windows 11では、セットアップ時にMicrosoftアカウント(MSA)の使用が事実上必須となり、多くのユーザーが不満を募らせています。
最近Redditで行われた議論では、この問題が単に「ローカルアカウントを作れない」という機能面での話にとどまらず、プライバシー・透明性・ユーザーの主導権といった、より大きなテーマへと発展していました。
議論の発端は、「Windows 11の初期設定(OOBE)でローカルアカウントを選べるように戻してほしい」というシンプルな投稿です。
コメント欄には、Rufusやコマンド操作などの回避策が多数寄せられましたが、投稿者は「回避策が欲しいのではなく、公式に選択肢を戻してほしい」と繰り返し主張。多くのユーザーもこれに共感し、Windows 10時代のように、ローカルアカウントを普通に選べる仕様を求める声が広がりました。
問題の本質は「ユーザーコントロールの喪失」
Microsoftアカウント必須化の大きな理由の一つとして、BitLockerの回復キー管理するめというセキュリティ上の理由があります
確かに、回復キーをオンラインに保存する仕組みは理にかなっているといえますが、多くのユーザーはその仕組みを理解しておらず、突然BitLockerの回復キーを求められた際に初めて「自分のキーがMSアカウントに保存されていた」ことを知るケースもあります。
技術者なら対処できますが、一般ユーザーには難しい場面も多く、「知らないうちに重要な設定が決められている」ことへの不信感が強まっています。
Microsoftも一枚岩ではない?
興味深いのは、Microsoft内部にもこの仕様に疑問を持つ社員がいると報じられている点です。実際、同社のScott Hanselman氏も、MSA必須化に対して社内で議論があることを明かしています。
Ya I hate that. Working on it
— Scott Hanselman 🌮 (@shanselman) March 20, 2026
しかし、MicrosoftはWindows K2プロジェクトでユーザーの信頼回復を掲げているにもかかわらず、ローカルアカウントの選択肢復活については明確な方針を示していません。
今回の議論を通して浮上したのは、ユーザーが求めているのは回避策ではなく、自分で選べる環境だということです。Windows 10のように「オンラインアカウントを推奨しつつ、ローカルアカウントも普通に選べる」形に戻すだけで、多くの不満は解消されるはずです。
Microsoftがユーザーの声にどこまで応えるのか、今後の動きが注目されます。