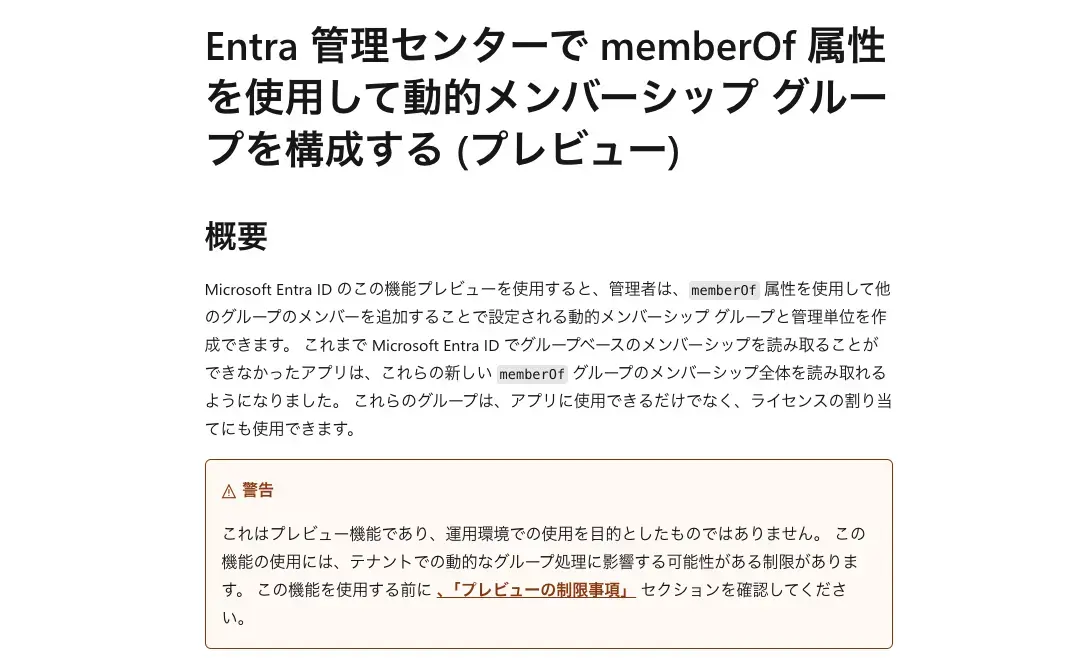
Microsoftは、Microsoft Entra IDの「memberOf」演算子を2026年11月3日に廃止すると改めて通知し、管理者に対して影響を受ける設定の確認と移行を急ぐよう呼びかけています(Microsoft 365 Admin Center portal ID MC1529463)。
memberOfは、既存のグループのメンバー情報を参照して動的グループを構成できる機能です。たとえば複数のセキュリティグループやMicrosoft 365グループ、オンプレミスのActive Directoryから同期されたグループをまとめて管理し、ライセンス割り当てやアクセス制御を自動化する用途で利用されてきました。
企業にとっては運用負荷を減らせる便利な機能でしたが、この機能は長らく「パブリックプレビュー」のままで正式提供には至っていませんでした。
Microsoftは廃止の理由として、memberOfを利用したルールがテナント内に1つ存在するだけでも、動的メンバーシップ処理全体に影響を与えるケースが確認されたおことをあげています。同社は、このプレビュー機能を本番環境向けには推奨できないと判断し、動的メンバーシップ処理の拡張性と信頼性を向上させる目的で廃止を決定しました。
Microsoftが推奨する対応策
廃止日以降、memberOfを利用している動的グループはメンバーシップの更新を停止します。さらに、動的管理ユニットやEntitlement Managementの自動割り当てポリシーも更新が行われなくなります。設定そのものは消えるわけではなく、最後に更新された状態のまま固定されます。
一見すると大きな問題には見えませんが、実際には深刻な運用リスクにつながる可能性があります。新しい社員に必要なライセンスや権限が付与されなかったり、退職者のアクセス権が残ったままになったりする恐れがあります。また、Conditional Access、Teams、SharePointなどのサービスも古いグループ情報を参照し続ける可能性があります。
Microsoftは、期限までにmemberOfを利用しているすべての設定を洗い出し、別の方法へ移行するよう求めています。動的グループについてはEntra管理センターから設定をエクスポートし、memberOfを含むルールを特定したうえで、サポートされているルールへ置き換えるか、必要に応じて割り当て型グループへ変更することを推奨しています。
また、動的管理ユニットや自動割り当てポリシーについては、Microsoft Graph PowerShellを利用して影響を受ける設定を特定し、代替手段へ移行することが推奨されています。移行後にはメンバーシップや管理スコープ、アクセス割り当てが正しく機能しているかの確認も必要です。
まとめ
今回の通知は単なる機能終了のお知らせではなく、企業の認証基盤やアクセス管理に直接影響する重要な警告です。memberOfを利用している環境では、廃止後にグループ更新が停止することで権限管理の不整合が発生する可能性があります。Entra IDを運用している組織は、期限までに対象設定を確認し、代替手段への移行を完了しておくことが求められます。
[via Neowin]