
Microsoftが個人向けMicrosoftアカウントで、SMSコードによる認証とアカウント復旧を廃止する方針を静かに発表しました。今後はパスキー(Passkey)や認証アプリ、確認済みメールアドレスによる認証が中心となり、Windows 11の「パスワードレス化」がさらに加速することになります。
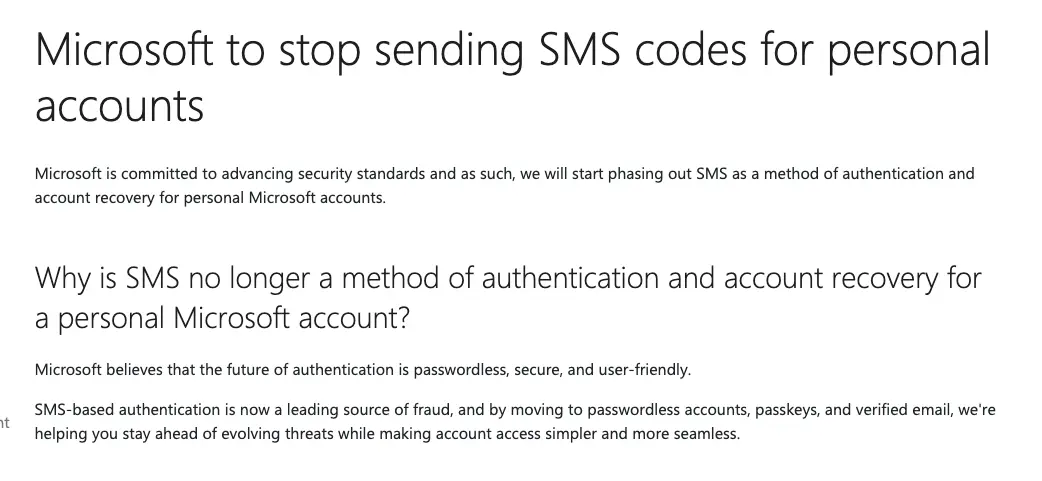
同社はSMS認証について「詐欺の主要因であり、脆弱性が多い」と指摘し、より安全でシームレスな認証方式へ移行する必要性を強調しています。
目次
なぜSMS認証をやめるのか
MicrosoftがSMSによる認証を廃止する理由は明確で、以下のような問題が背景にあるからです。
- SIMスワップ攻撃が容易で、乗っ取られやすい
- フィッシングによるコード詐取が横行
- 電話番号変更や紛失時の復旧が不安定
これらのリスクを避けるため、より強固な認証方式であるパスキーや認証アプリへ移行するのは自然な流れと言えます。
パスキーがもたらすメリットとは
Microsoftはパスキーを「より安全で、より速く、より確実な認証手段」と位置づけています。パスキー認証には具体的には以下のようなメリットが存在します。
- フィッシング耐性が高い
- サインインが高速(SMS待ちが不要)
- デバイスの生体認証やPINを利用できる
- 電話番号変更や紛失時でも復旧しやすい
Windows 11の新規セットアップでも、SMS認証は選択肢から外されており、すでにパスキー利用が前提になりつつあります。
ただしRedditやXには、パスキーのセキュリティを評価しつつも「パスキーはデバイス依存が強く、複数端末での利用が面倒」という不満や「バックアップ戦略がないと、デバイス紛失時に詰む」という指摘が寄せられています。
SMS認証の廃止は、「パスワードレスで安全なWindows体験」への大きな一歩と言えますが、従来の認証方法からの移行方法を丁寧に説明することが求められています。
[via Windows Central]