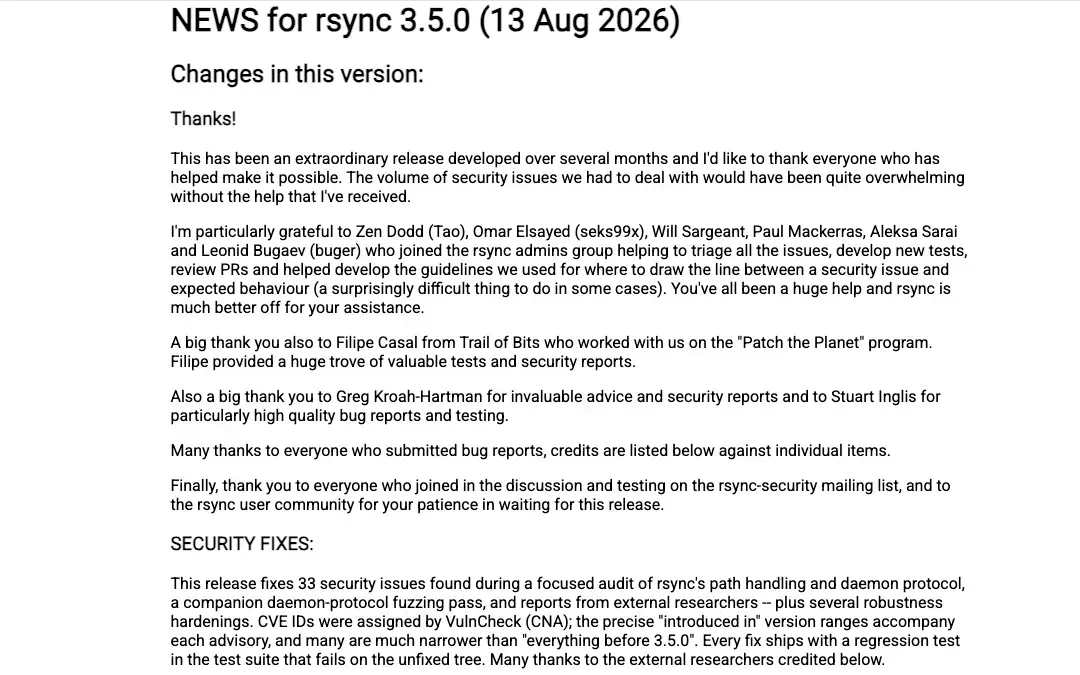
Rsyncの最新アップデートとなる Rsync 3.5が公開され、開発チームが「extraordinary(異例)」と表現するほど大規模なセキュリティ修正が行われました。
ファイル同期ツールとして長年使われてきたRsyncですが、今回のアップデートはその信頼性を揺るがしかねない問題をまとめて解消する重要な内容になっています
集中的なコード監査で33件の脆弱性を発見
今回の大量修正は、パス処理やデーモンプロトコル周辺のコードを集中的に監査した結果として発見されたものです。特に深刻だったのは、以下のような問題でした。
- シンボリックリンクを悪用した任意ファイルの読み取り
- 出力パスの扱いによる任意ファイルへの書き込みや権限昇格
- そのほか複数の高深刻度CVE
Rsyncはサーバー運用やバックアップの自動化など、多くの現場で基盤的に使われています。これらの脆弱性は影響範囲が広く、早急なアップデートが推奨されます。
daemonモードの安全性が大きく改善
公式NEWSによると、今回の修正の多くはdaemonモード(特にuse chroot = no)に集中しています。この設定は便利な反面、パスの扱いが複雑になりやすく、攻撃者がシンボリックリンクを使ってパスをすり抜ける「symlink race」系の問題が多数見つかりました。
3.5.0ではこの領域が徹底的に見直され、chmod/chdir/openなどの基本操作に潜んでいた競合問題が一掃されています。
OSの機能を活用(openat2 / O_RESOLVE_BENEATH)
今回のアップデートでは、OS が提供するパス制限機能を積極的に利用するようになりました。
- Linux 5.6+ の openat2(RESOLVE_BENEATH)
- FreeBSD 13+ / macOS 15+ の O_RESOLVE_BENEATH
これらが使える環境では、rsyncのパス検証がより強固になります。逆に、古いLinuxやSolaris、OpenBSD、NetBSD、Cygwinなどではこの機能が使えないため、一部の安全対策が限定的になる点は押さえておきたいところです。
3.5.0ではセキュリティ修正に合わせて、symlink raceやdaemon ACL、copy-dest/alt-destの安全性などを検証する多数の新しいテストも追加されています。
まとめ:Rsyncユーザーは早めのアップデートを
Rsync 3.5は、長年使われてきたコードを現代の脅威モデルに合わせて徹底的に見直した、安全性を大幅に底上げするための重要なリリースです。特にdaemonモードを使っている環境では影響が大きいため、早めのアップデートが強く推奨されます。
[via Phoronix]