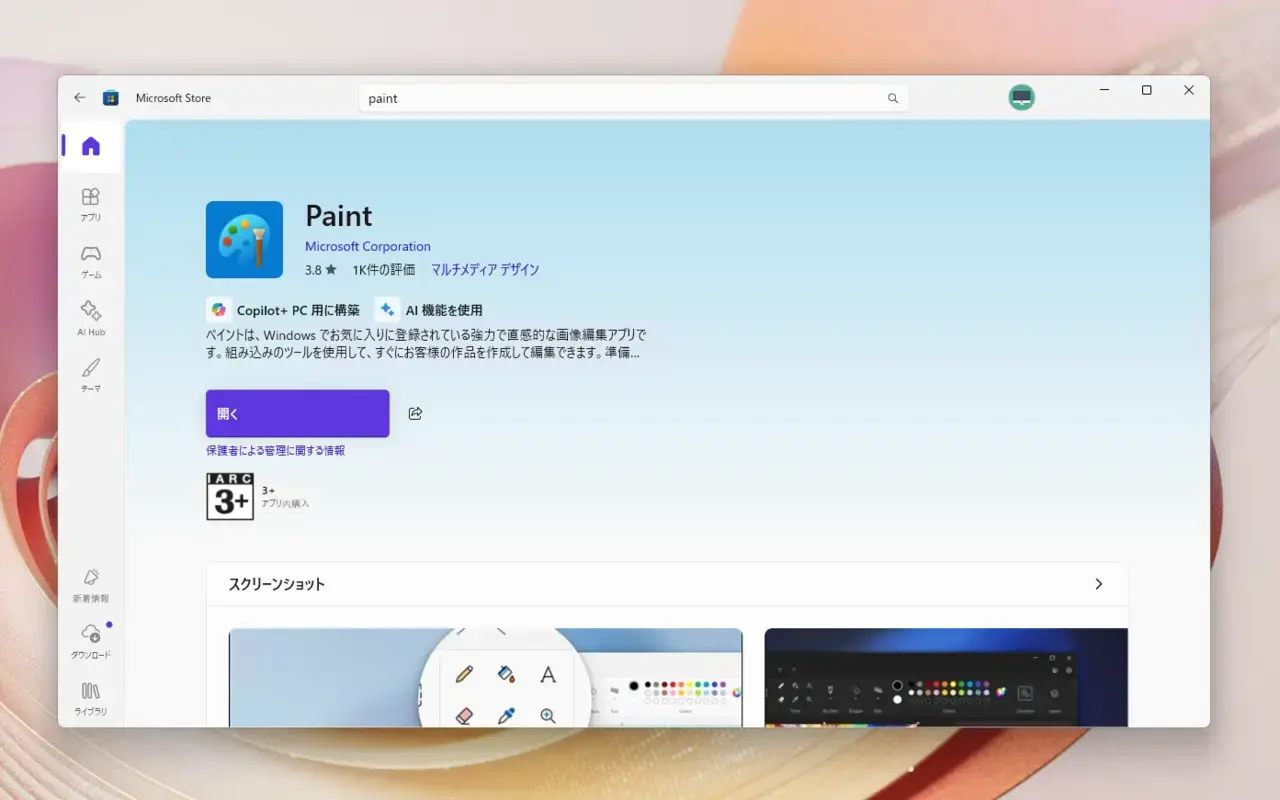
MicrosoftがWindowsに標準搭載している画像編集アプリ「Paint」に、リモートからコードを実行される可能性のある深刻な脆弱性が見つかりました。問題の識別番号は「CVE-2026-83844」で、CVSSスコアは8.1と高く評価されており、攻撃者が細工した画像を悪用することでシステム上で不正なコードを実行できる可能性があるとされています。
今回の脆弱性はPaintにおける「境界外読み取り(Out-of-Bounds Read)」に起因するもので、ネットワーク経由での攻撃が可能です。攻撃には高度な技術が必要とされているものの、事前の権限取得は不要と分類されており、条件次第ではリモートから悪用される恐れがあります。
特に気になるのは、攻撃の入口となるのが特別に細工された画像ファイルである点です。普段何気なく扱う画像が攻撃手段になり得るため、企業や組織の管理者にとっては警戒が必要な事案といえます。
修正済みとされるバージョンが入手できない問題
Microsoftは10月13日に脆弱性情報を公開し、当初はセキュリティ更新ガイドではPaint 11.2605.91.0が修正版として案内されていました。しかし、実際にはMicrosoft Storeからそのバージョンを入手できないとの報告が相次いでいます。
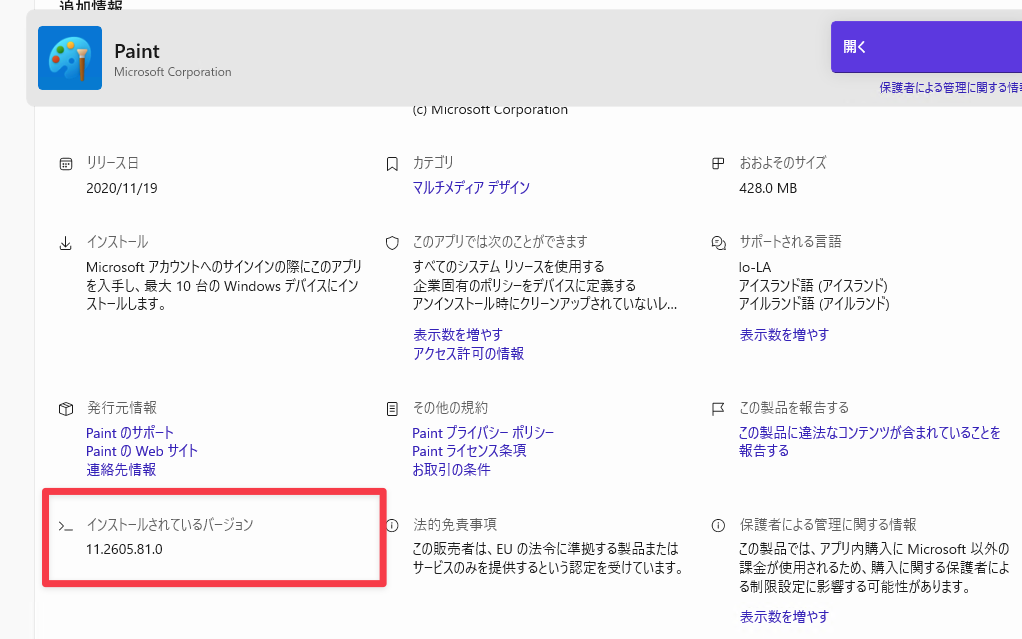
Microsoft Q&AやRedditでは、ストアの更新を確認しても旧バージョンの11.2605.81.0のままだという声が複数投稿されており、管理者の間で混乱が広がっています。WSResetの実行や更新確認を行っても改善しないケースが報告されています。
さらに状況を複雑にしているのが、修正版のバージョン番号に関する食い違いです。Microsoft Security Response Center(MSRC)では11.2609.401.0が修正済みバージョンとして掲載されており、公開当初のバージョン番号が単なる記載ミスだった可能性も指摘されています。修正版が地域ごとに段階的に配信されている可能性もあり、一部ユーザーしか更新を受け取れていないとの見方もあります。
管理者は「最新版表示」を信用しすぎないことが重要
今回のようなケースでは、Microsoft Storeが「最新」と表示していても、必ずしも脆弱性対策済みバージョンが導入されているとは限らないことに注意が必要です。この場合、PowerShellを利用することで、実際のPaintのバージョンを確認することができます。
PS C:\Users\sora> Get-AppxPackage Microsoft.Paint | Select-Object Name, Version

Name            Version
----            -------
Microsoft.Paint 11.2605.81.0
現時点では、ストアの更新状況だけを信用せず、実際のインストールバージョンを確認しながらMicrosoftの最新情報を注視することが重要といえるでしょう。