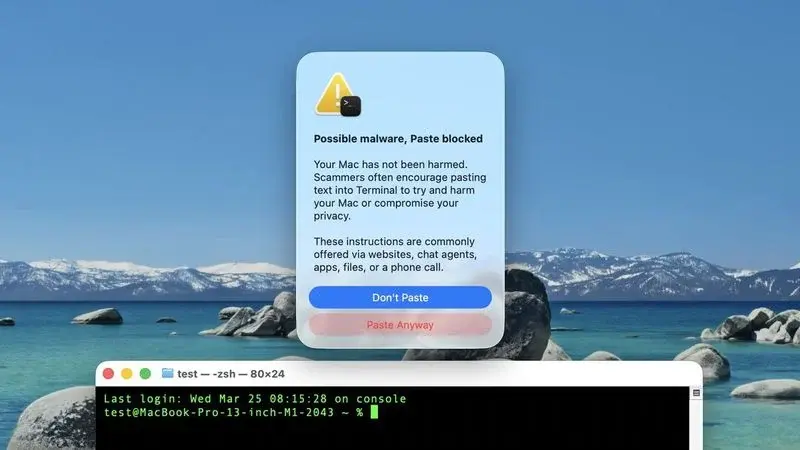
macOS Tahoe 26.4では新たに、ターミナルに危険なコマンドを貼り付けようとした際に表示される警告ポップアップが追加されました。Appleは今回、この警告が表示される理由をまとめたサポート文書を公開しています。
近年、悪意の攻撃者がユーザーに「このコマンドをターミナルに貼り付けてください」と指示し、Mac を壊したりプライバシーを侵害したりする手口が増えています。こうした指示は、Webサイト、チャットサポートを装った人物、メールやメッセージ、アプリやファイル、電話などさまざまな経路で送りつけられてきます。
Appleはこの状況を受け、一般ユーザーが誤って危険なコマンドを実行しないようにする仕組みを導入しました。
警告ポップアップの内容
実際に表示される警告は次のようなものです。
Possible malware, Paste blocked:
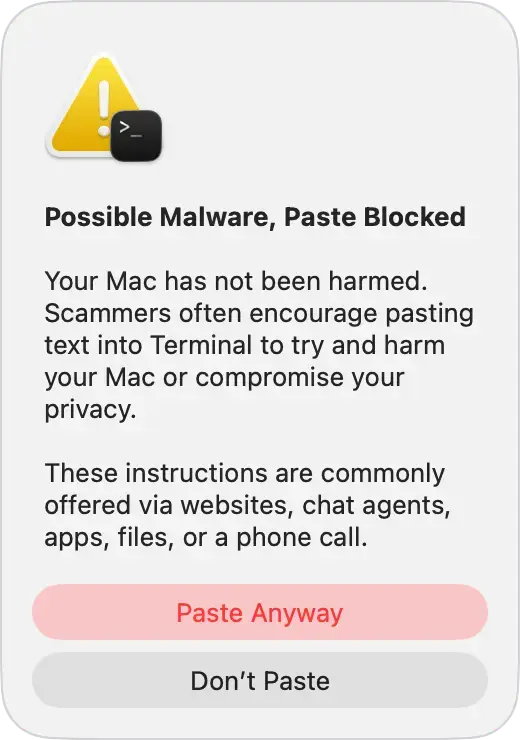
Possible malware, Paste blocked
Your Mac has not been harmed.
Scammers often encourage pasting text into Terminal to try and harm your Mac or compromise your privacy.マルウェアの可能性があるため、貼り付けをブロックしました
あなたのMacに被害はありません
詐欺師は、Macを損傷したりプライバシーを侵害したりする目的で、ターミナルにテキストを貼り付けるよう誘導することがあります
ユーザーは「Paste Anyway」を選べば続行できますが、普段ターミナルを使わないユーザーが外部からコピーしたコマンドを貼り付けようとした場合に特に表示されやすいとAppleは説明しています。
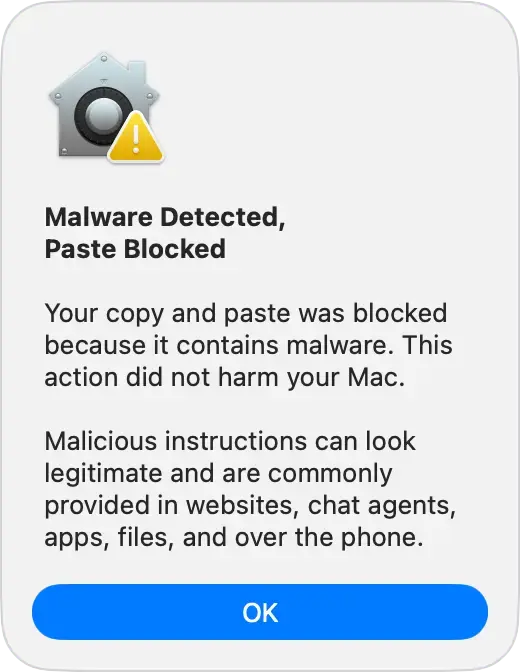
Apple の文書では、より積極的にブロックする2種類の警告についても触れています。
Malware Detected, Paste Blocked:
Malicious Script Blocked:
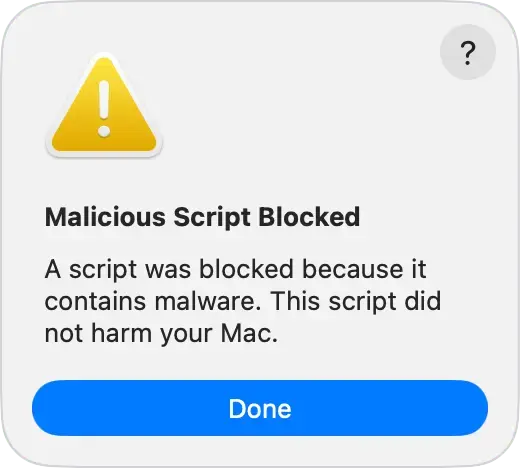
これらが表示された場合、macOSが既知のマルウェアを含むコマンドやスクリプトを検出し、完全にブロックしたことを意味します。このケースでは「Paste Anyway」は表示されず、ユーザーは続行できません。
もし誤検知だと思われる場合は、アクセス先のWebサイトが誤って「危険」と報告されている可能性があり、Appleに報告することもできます。
まとめ:一般ユーザーを守るための最後の砦
今回の警告機能は、ターミナルを日常的に使わないユーザーが詐欺に巻き込まれるのを防ぐためのものです。開発者や上級ユーザーにとっては少し驚く変更かもしれませんが、Appleは「必要なら続行できる」余地を残しつつ、一般ユーザーの安全を優先したバランスの良い対策を取ったと言えます。
[via MacRumors]