Microsoftは、Windowsのセキュリティ強化に向けてAIを開発プロセスへ本格的に組み込み始めています。
AIによって脆弱性の発見・悪用のスピードが加速し、従来のペースでは防御が追いつかなくなっているという現実に対処するため、同社は「安全な更新を迅速に届けること」を最優先に、開発からリリースまでの流れを大きくアップデートしています。
AIが脆弱性を自動検出する「MDASH」を大規模運用
Windows開発チームは、MDASH(Multi-model Agentic Scanning Harness)と呼ばれるAIベースのスキャン技術を標準化しました。
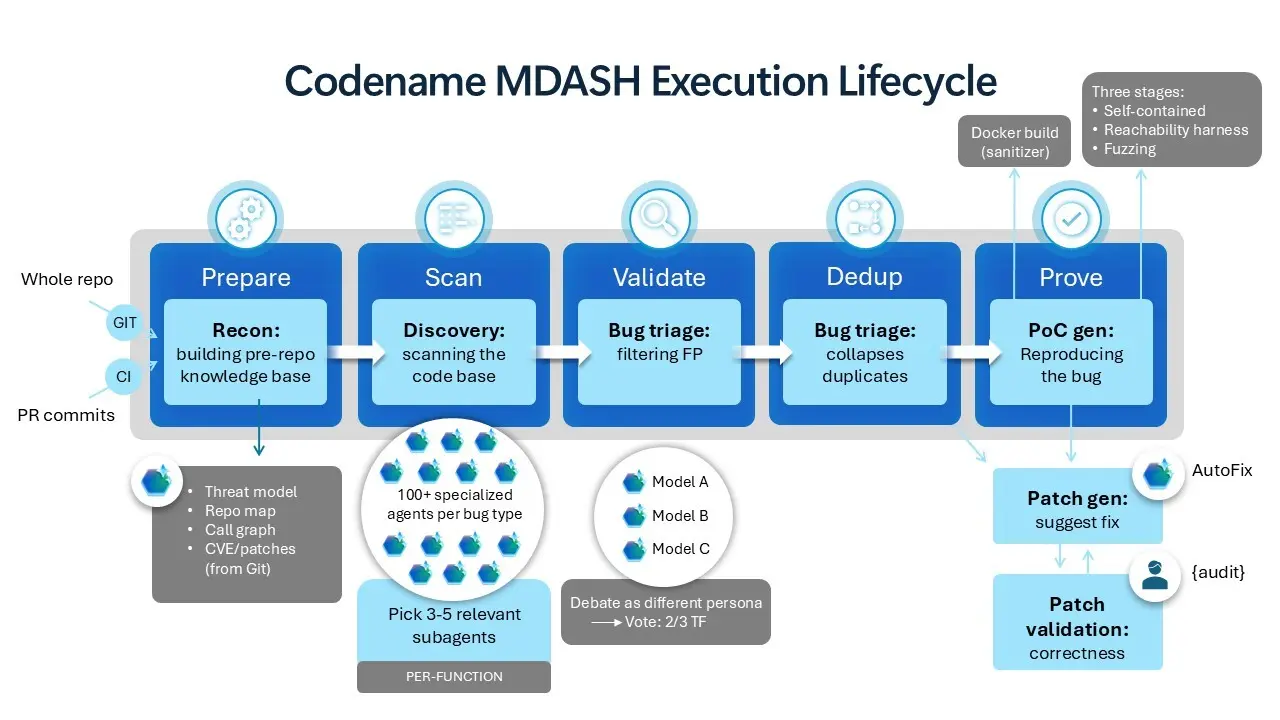
MDASHはコードの脆弱性を自動で検出し、精度の高い問題だけをエンジニアに届ける仕組みです。レビュー時間が短縮されることで、ゼロデイ脆弱性をより早く発見できる可能性が高まるとされています。
同様の仕組みはWindowsだけでなく、他のMicrosoft製品のセキュリティチームにも展開され、MSRC(Microsoft Security Response Center)と連携しながら、更新の影響やユーザーからのフィードバックを総合的に分析する体制が整えられています。
SDLCを「AI時代の攻撃」に対応した新基準へ
Microsoftはさらに、ソフトウェア開発ライフサイクル(SDLC)のベストプラクティスを更新し、AIを前提とした「secure-by-design」の開発手法を正式に採用しています。
バグの発見から修正、検証までの一連の流れにAIを組み込んだのに加え、SUVP(Security Update Validation Program)などの検証プロセスも強化しています。
AIが自動検出し、人間が最終判断するという、「人間がループに残る」体制を維持しつつ、更新の品質を高める方針です。
ユーザー側にも求められる「迅速な更新適用」
AIによる防御強化は進むものの、最終的にはユーザーが更新を適切なタイミングで適用することが不可欠だとMicrosoftは強調しています。
特に企業の IT 管理者に対しては、以下のような対応が推奨されています。
- CVE(脆弱性情報)の定期チェック
- Patch Tuesdayの2週間前に公開される「Dリリース」の活用
- Windows Autopatch、Hotpatch、Intune、条件付きアクセスなどの運用強化
- Known Issue Rollback(KIR)による迅速な問題回避
AIによって更新頻度は増える可能性がありますが、それは「防御が強化されている証拠」であり、スピードと安定性を両立させるための仕組みが整備されつつあります。
まとめ:AI時代の脅威に対抗するための新しい標準
Microsoftは、AIによって高度化した攻撃に対抗するため、Windowsの開発・更新プロセスを抜本的に強化しています。
AIが脆弱性を高速で検出し、検証体制も拡充されることで、今後のWindows更新は「より頻繁で、より安全」なものへと進化していくことが期待されます。
企業ユーザーにとっては、更新の遅延がリスクになる時代が本格的に到来しており、Microsoft の新しい防御モデルに合わせた運用が求められます。
[via Windows Blog]