Mac向けの不要ファイル削除ツール「Pearcleaner」を装った偽サイトがマルウェアを配布していることが、Redditのr/macappsコミュニティで報告されました。検索結果で本物より上位に表示されることもあり、被害が広がる可能性が指摘されています。
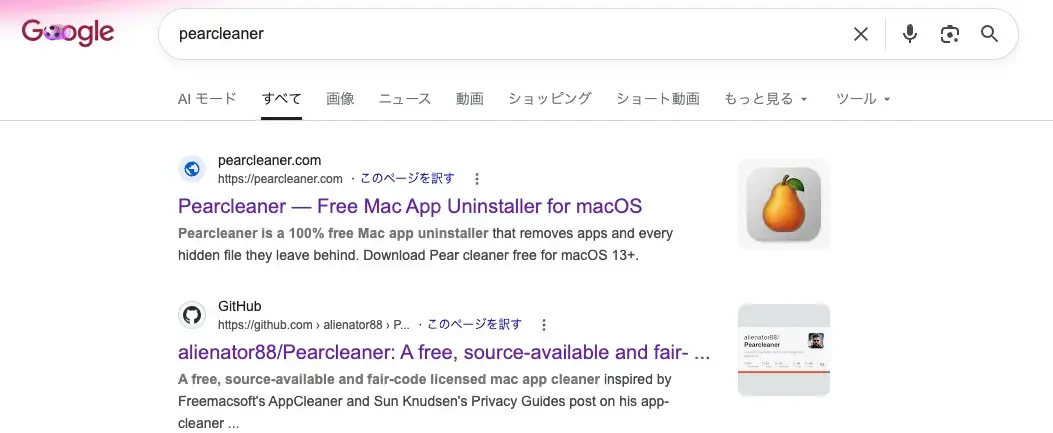
今回、問題となっているサイトは「pearcleaner.com」です。見た目は本物のように見えますが、公式アプリとは無関係の偽装ページあることを開発者自身が確認しています。
スレッド内でモデレーターが確認したところ、作者はこう返答しています。
Not mine, the only site I have is itsalin.com
私のものではありません。私が持っている唯一のサイトは itsalin.com です
なお、正規のPearcleanerアプリはGitHubとHomebrewのみで配布されています。
実行されるマルウェアの挙動
偽サイトで「Download Pearcleaner Free」をクリックすると別ドメインへ飛ばされ、Terminalへ貼り付けを指示する不審なコマンドが表示されます。このコマンドはbase64で隠されたURLからスクリプトを取得し、即座に実行する仕組みとなっています。このタイプの攻撃手法は「ClickFix」と呼ばれ、ユーザーにTerminalコマンドを実行させることでマルウェアを侵入させる典型的な手口です。
解析によると、スクリプトはAtomic Stealer(AMOS)系のmacOS情報窃取マルウェアと一致する動作を示します。実行されると以下の情報が盗まれる可能性があるそうです。
- ブラウザの保存パスワード、Cookie、セッション情報
- キーチェーン(偽のパスワード入力を促す場合も)
- 暗号資産ウォレット
- デスクトップやドキュメント内のファイル
盗んだデータは攻撃者のサーバーへ送信され、マルウェア本体は一度実行されると痕跡をほとんど残さず終了します。
もしコマンドを実行してしまった場合
コマンドを実行してしまった場合は、ファイル削除やスキャンだけでは安全とは言えない可能性があります。実行した瞬間に情報が盗まれている可能性があるため、以下の対応が推奨されています。
- 別の安全なデバイスからApple ID、メール、銀行など重要アカウントのパスワードを変更
- 2FAの有効化・再設定
- 全デバイスからのログアウト
- 暗号資産を保有している場合は新しいウォレットへ即時移動
- macOSの初期化・再インストール(マルウェア自体は消えるが、盗まれた情報は戻らないの注意)
まとめ
今回の件は、Terminalにコマンドを貼り付けるよう指示するサイトは疑うという基本ルールを改めて思い出させる出来事です。GUIアプリのインストールでTerminalコマンドを要求するのは極めて不自然ですが、うっかりしていると経験のあるユーザーでも騙される可能性があります。Pearcleanerを利用したい場合は、公式GitHubまたはHomebrewのみを利用するのが安全です。