ディスクイメージツール「DAEMON Tools Lite」の開発元Disc Soft Limitedが、公式インストーラーが攻撃者によりトロイの木馬化されていたことを認めました(公式ブログ)。問題が確認されたのは無料版のDAEMON Tools Liteのみで、有料版やPro/Ultra版は影響を受けていないとされています。
同社は不正な改ざんを検知してから12時間以内に対応を完了し、マルウェアを含まない新バージョン(12.6)を公開しました。
どのバージョンが危険だったのか
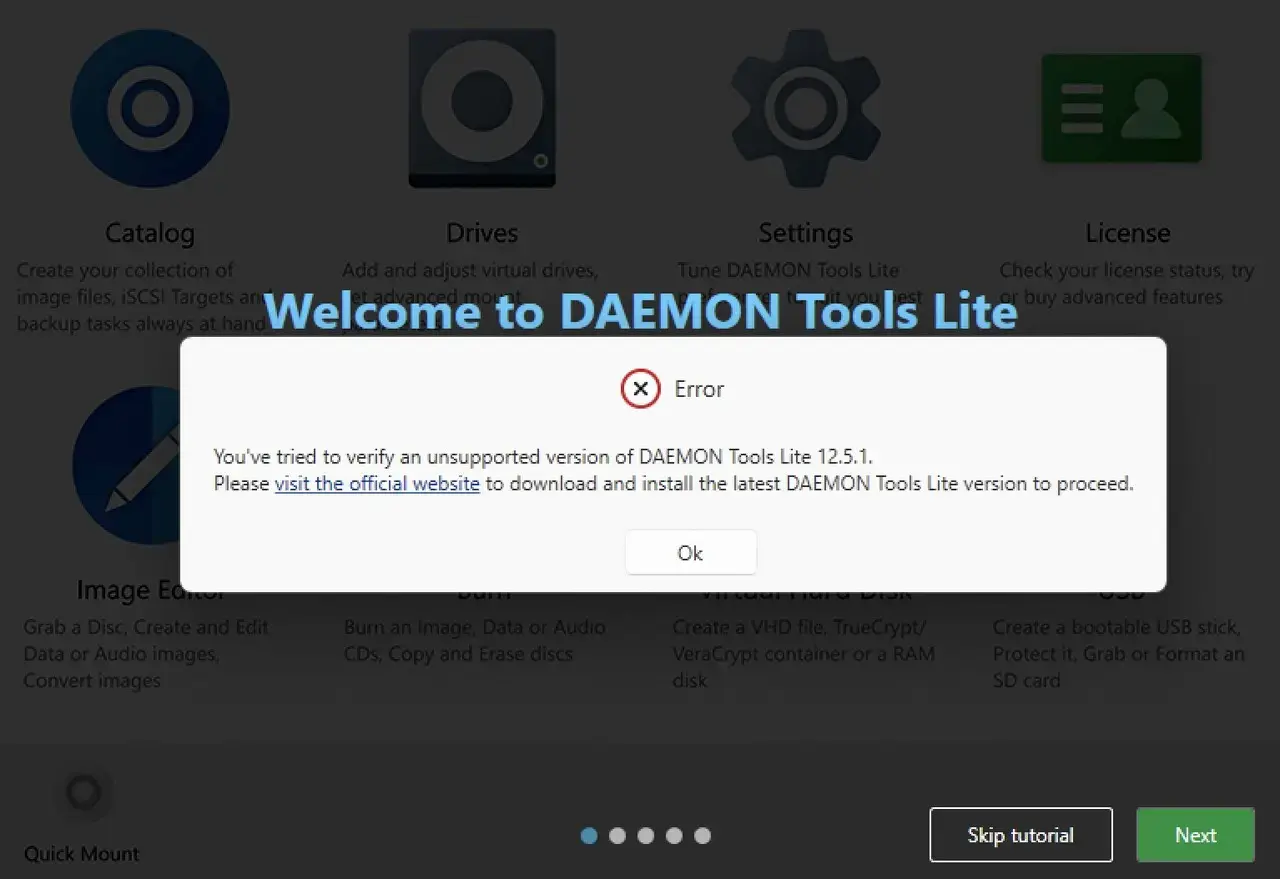
影響が確認されたのは、2026年4月8日以降に配布されていたDAEMON Tools Lite 12.5.1(無料版)です。この期間にダウンロード・インストールしたユーザーは、以下の対応が推奨されています。
- 12.5.1をアンインストール
- セキュリティソフトでフルスキャン
- 最新版12.6を公式サイトから再インストール
Disc Soft は問題のあるインストーラーをすでに削除し、旧バージョンには警告を表示するように変更しています。
攻撃の内容: 情報窃取からバックドアまで
Kaspersky の分析によると、攻撃者は改ざんしたインストーラーに情報窃取型のマルウェアを仕込み、以下のようなデータを収集していました。
- ホスト名や MAC アドレス
- 実行中のプロセス
- インストール済みソフト
- システムロケール
さらに一部の環境では、追加のバックドアが投入され、コマンド実行やファイルダウンロード、メモリ上でのコード実行が可能な状態になっていたとのことです。一例として、QUIC RATと呼ばれるマルウェアが確認されています。
感染は世界100カ国以上に及び、ロシア・ベラルーシ・タイの企業や研究機関、さらにブラジル・トルコ・スペイン・ドイツなどの一般ユーザーにも広がっていました。
Kasperskyは、最新版のDAEMON Tools Lite 12.6.0(12.6.0.2445)では悪意ある挙動が確認されないと報告しています。Disc Softもインフラのセキュリティ強化を進めており、攻撃者の特定や侵入経路については調査を継続中です。
まとめ
今回の件は、「公式サイトからダウンロードしたはずのソフト」が攻撃に利用される典型的なサプライチェーン攻撃でした。DAEMON Tools Liteを利用している場合、自分のバージョンが12.5.1(無料版)だったかどうかを確認し、該当する場合は速やかにアンインストールとスキャンを行うことが重要です。