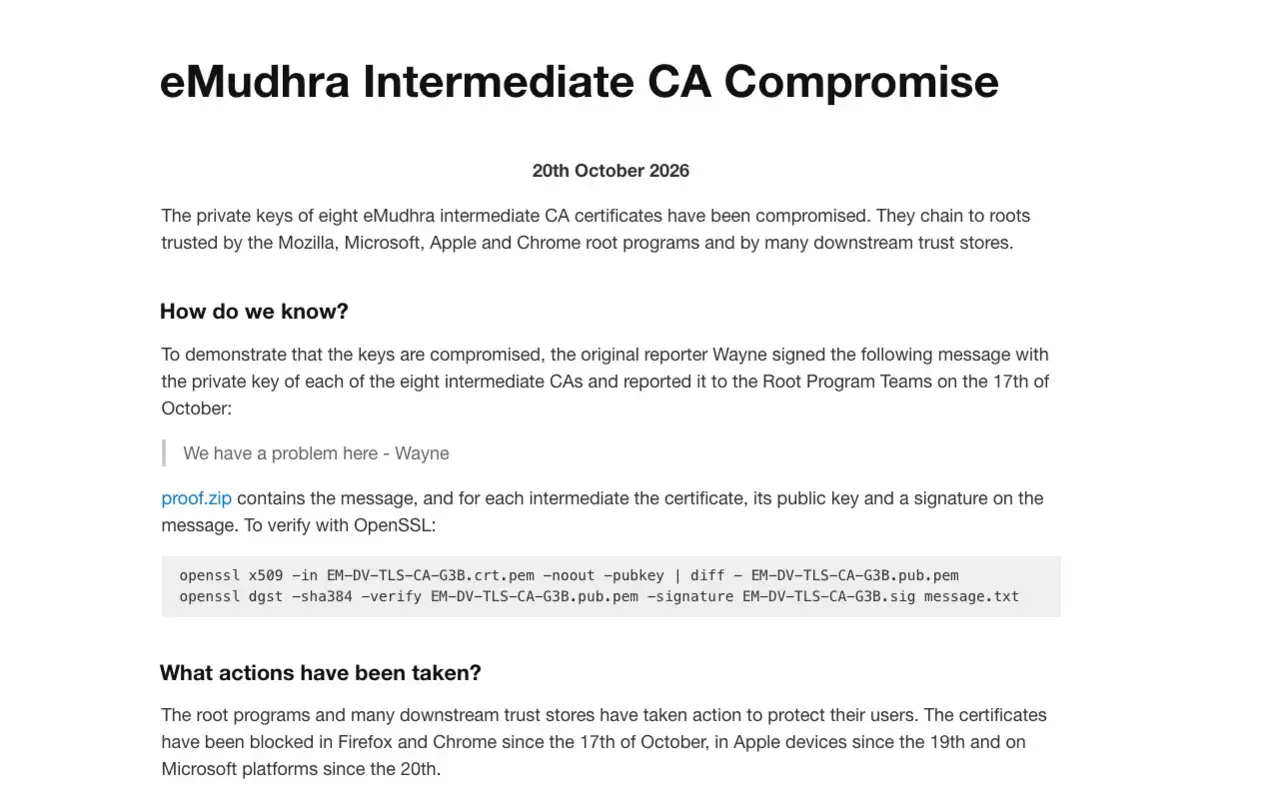
2026年10月20日、認証局(CA)大手のeMudhraが発行した複数の中間CA証明書の秘密鍵が漏えいしていたことが明らかになりました。この問題はMozilla、Microsoft、Apple、Google Chromeの各ルートプログラムに影響する深刻なセキュリティインシデントとして扱われ、各社は短期間で証明書の無効化措置を実施しています
今回問題となったのは、eMudhraが運用する8つの中間CA証明書です。研究者のWayne氏が各中間CAの秘密鍵を用いて任意のメッセージへの署名を実証し、10月17日にルートプログラム運営各社へ報告しました。これによって、対象となる中間CAの秘密鍵が第三者に取得可能な状態であることが裏付けられました。
中間CAはTLS証明書発行の要となる存在であり、その秘密鍵が漏えいすると、本来は正規のWebサイトだけに発行されるはずの証明書を攻撃者が作成できる恐れがあります。
なぜ危険なのか
サイトによると、攻撃者が漏えいした中間CAの秘密鍵を入手していた場合、任意のWebサイトやサービスになりすますことが可能になります。通信の信頼性を支える公開鍵基盤(PKI)の根幹に関わる問題といえます。
幸いにも、Firefox、Chrome、Edge、Safariなどの主要ブラウザは証明書透明性(Certificate Transparency)を利用しており、問題のある証明書による攻撃は容易ではなかったとされています。しかし、ブラウザ以外の多くのクライアントやシステムではCertificate Transparencyを強制しておらず、影響範囲はブラウザ利用者だけに限定されません。
さらに深刻なのはこの問題が発生した原因です。調査によると、対象となった中間CAの秘密鍵は認証局側の誤った鍵生成プロセスによって作られていました。その結果、証明書から秘密鍵を復元できる状態になっていたと説明されています。問題の証明書は2025年4月に作成されており、それ以降は理論上、誰でも秘密鍵を取得できた可能性があります。
これは一般的な鍵の盗難とは異なり、鍵そのものが安全に生成されていなかったという、PKI運用上の重大な失敗といえます。
各社はすでにブロック対応を実施
ルートプログラム各社は迅速に対応を進めています。対象の証明書は10月17日にFirefoxおよびChromeでブロックされ、その後Appleは10月19日、Microsoftは10月20日にブロック処理を実施しました。また、eMudhra自身も問題の中間CA証明書を失効させています。
現在では主要なブラウザやOS利用者の多くは保護されていますが、証明書失効情報を利用しないクライアントでは、依然としてアップデートが必要なケースがあります。
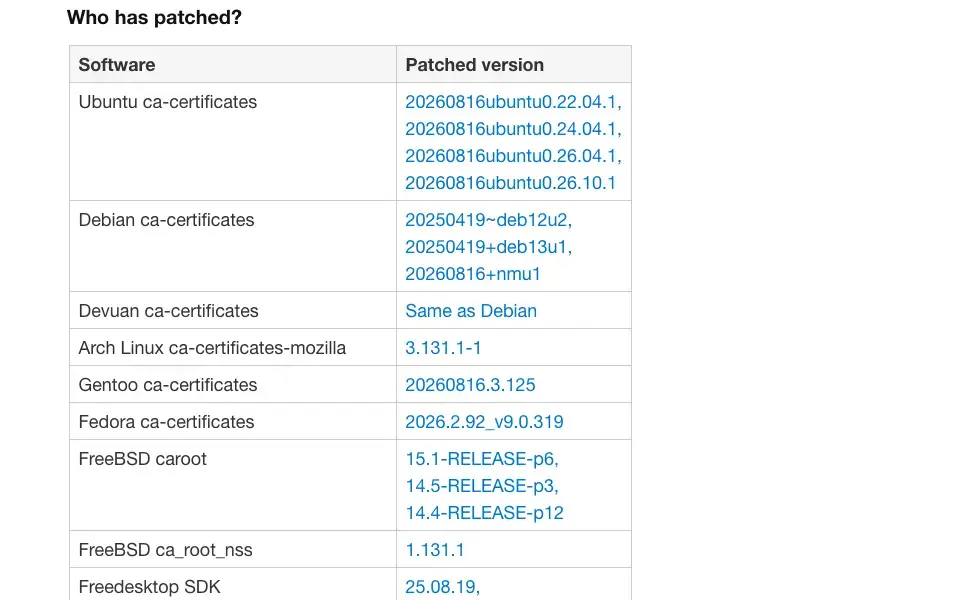
また、この問題はブラウザだけではなく、サーバーや開発環境にも影響します。特設サイトではUbuntu、Debian、Fedora、Arch Linux、FreeBSDなど主要ディストリビューションの対応状況が一覧化されているほか、Go、Java、Node.js、Python、Rust、Electronなど開発者向けランタイムの修正版リリース状況も公開されています。また、macOSの標準搭載curlやgit、Python環境などでは別途証明書ストアの調整が必要になる場合があると案内されています。
利用者が取るべき対策
一般ユーザーが最優先で行うべきことは、ブラウザとOSを最新バージョンへ更新することです。サイトでも、できるだけ早く最新バージョンへアップデートするよう呼びかけています。
企業やシステム管理者の場合は、利用しているOSや認証ストアが対策済みかを確認し、必要に応じて失効済み証明書のブロックやCA証明書パッケージの更新を実施する必要があります。
まとめ
今回のeMudhraインシデントは、秘密鍵の漏えいではなく、秘密鍵を復元できる状態で発行してしまったという、PKIの信頼性そのものを揺るがす事例です。幸い主要ブラウザやOSベンダーは迅速に対応しましたが、証明書失効情報を十分活用していない環境では引き続き注意が必要です。特に開発環境やサーバー運用者は、自身の利用する認証ストアやランタイムが修正済みであるかを早めに確認しておきたいところです。