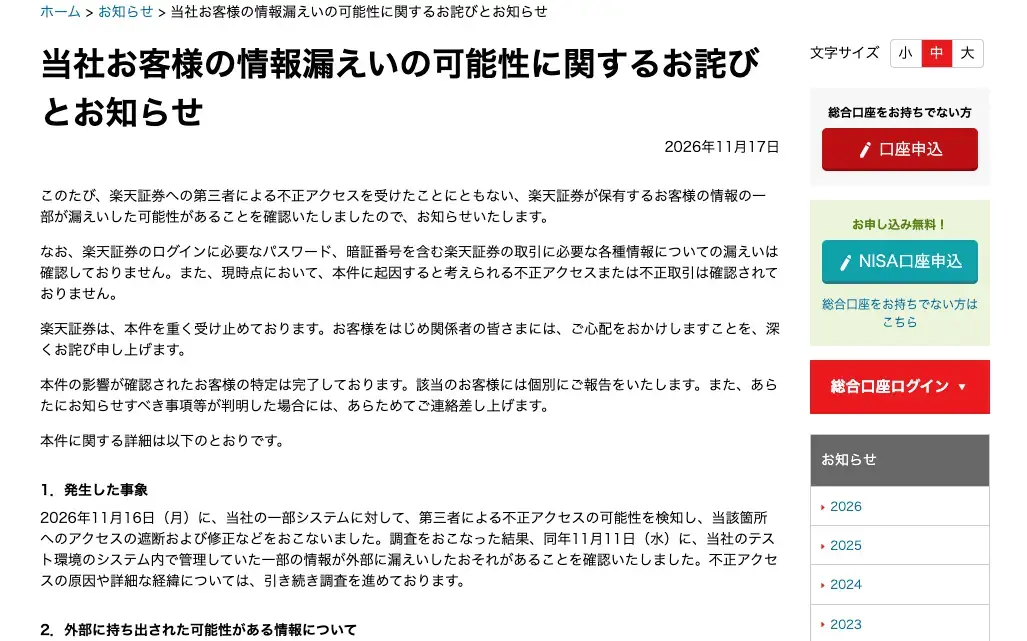
楽天証券は2026年11月17日、第三者による不正アクセスを受け、一部の顧客情報が外部へ漏えいした可能性があると発表しました。
現時点では、楽天証券の取引に必要なパスワードや暗証番号の漏えいは確認されておらず、この事案に起因する不正取引も確認されていないとのことです。
不正アクセスはテスト環境で発生
発表によると、楽天証券は11月16日に一部システムへの不正アクセスの可能性を検知し、当該箇所へのアクセス遮断や修正対応を実施しました。その後の調査で、11月11日にテスト環境内で管理されていた情報の一部が外部へ漏えいした恐れがあることが判明したとしています。現在も原因や経緯について調査を継続中です。
漏えいの可能性がある情報には、氏名や住所、電話番号、メールアドレス、生年月日といった個人情報のほか、勤務先情報や出金先口座情報、年収・金融資産に関する申告情報、商品別資産情報などが含まれます。これらの情報は最大約447万口座分に及ぶ可能性があります。
また、楽天証券の部店コードや顧客コード、ログインIDについては、最大約1,125万口座分が影響を受けた可能性があるとしています。なお、このログインIDは楽天IDとは別のものです。
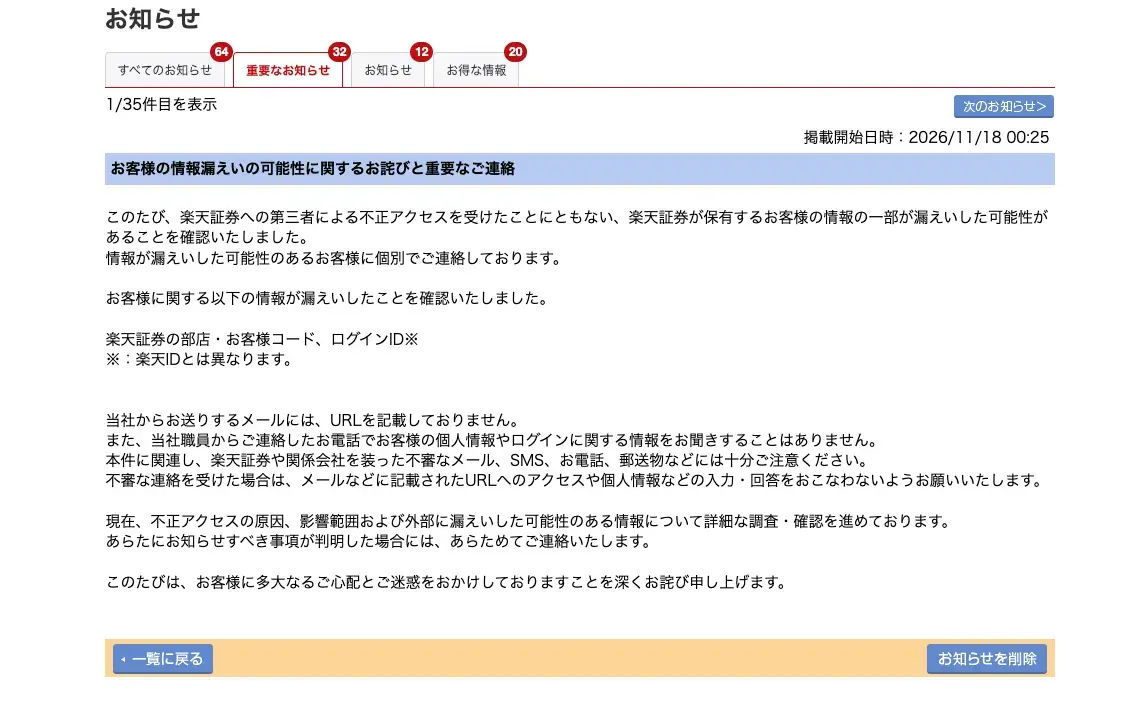
具体的にどの情報が漏れたのか知りたい場合、楽天証券にログインし、「重要なお知らせ」で確認することができます。
なお、楽天証券は、ログインに必要なパスワードや取引暗証番号など、実際の取引に必要な認証情報の漏えいは確認されていないと説明しています。また、現時点では本件に関連するとみられる不正ログインや不正取引も確認されていないとしています。
フィッシング詐欺への警戒を呼びかけ
楽天証券は顧客に対して不審なメールやSMS、電話、郵送物などに注意するよう呼びかけています。同社が送信するメールにはURLを記載しておらず、電話で個人情報やログイン情報を聞き取ることもないとしています。URLへのアクセスや個人情報の入力を求められた場合は十分な警戒が必要です。
セキュリティ対策として、楽天証券はフィッシング詐欺や不正アクセスへの耐性が高い「パスキー認証(FIDO2)」の利用を促しています。すでに日常的にログインする顧客の9割超が利用しているとしており、未設定の利用者には設定を推奨しています。さらに、取引や出金を一時停止できる機能も提供しており、必要に応じて活用を検討するよう案内しています。
まとめ
今回の情報漏洩では現時点でパスワードや暗証番号の流出、不正取引の発生は確認されていないものの、最大で1,125万口座に関連する情報が影響を受けた可能性があり、国内証券業界でも大規模な情報セキュリティ事案となっています。利用者はフィッシング詐欺に十分注意するとともに、パスキー認証の設定状況やセキュリティ設定を改めて確認しておくことが重要でしょう。