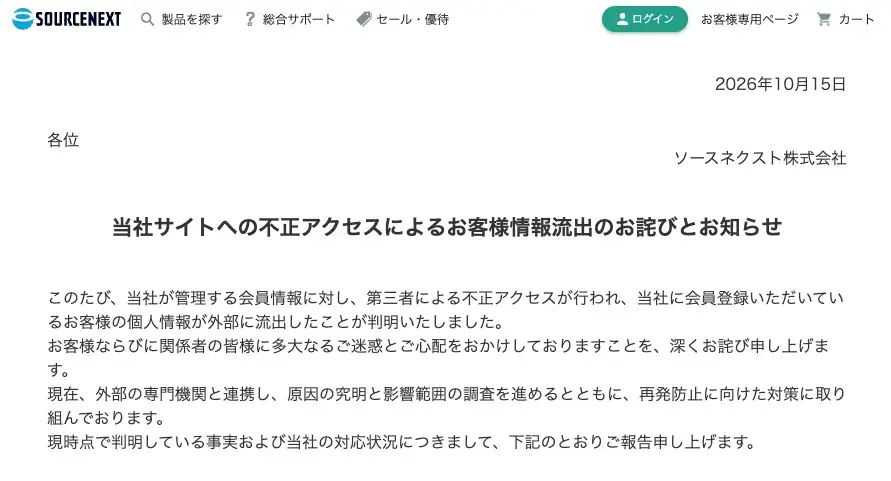
ソースネクストは2026年10月15日、自社サイトが第三者から不正アクセスを受け、会員登録情報が外部へ流出した可能性があると発表しました。会員情報を管理するシステムに対して不正なアクセスが行われ、調査の結果、会員情報取得APIが悪用されていたことが判明しています。
流出した可能性がある情報は最大で2、251万9,960件にのぼり、メールアドレスやパスワード、氏名、住所、電話番号、生年月日、勤務先情報などが含まれます。ただし、すべての利用者で全項目が流出したわけではなく、クレジットカード情報は対象システムに保存されていないため、今回の流出対象には含まれていません。
目次
利用者にパスワード変更を呼びかけ
同社は被害拡大防止のため、ログイン時にパスワード再設定を求める措置を実施しています。さらに、ソースネクストと同じメールアドレス・パスワードの組み合わせを他サービスでも使用している場合は、不正ログイン対策として各サービスのパスワード変更を行うよう呼びかけています。
流出した情報を悪用したフィッシングメールやSMS、なりすまし電話などが発生する可能性がああるため、不審なメッセージに記載されたリンクへアクセスしたり、個人情報を入力したりしないよう注意を促しています。
原因調査と再発防止を進める方針
ソースネクストによると、不正アクセスは10月13日に検知され、同日中に外部との不正通信を遮断するなどの緊急対応を実施したとのこと。現在は外部の専門機関と連携して原因や影響範囲の調査を進めており、対応完了後の新たな不正アクセスは確認されていないそうです。
同社は今後、セキュリティ対策や監視体制の強化を進めるとともに、再発防止に取り組む方針です。利用者としても、パスワードの変更や二要素認証の設定など、改めてアカウントの安全対策を見直す機会にしたいところです。