クラウドストレージは「物理的に壊れない」「盗まれない」という安心感があり、多くのユーザーが大切なデータを保存する場所として選択しています。
しかし、今回Neowinは、その前提がいかに脆いものかを示す象徴的な事件を伝えています。
記事によると、ストリーマーのJoshua Khane氏はMicrosoftアカウントがハッキングされ、攻撃者によってセキュリティ情報が書き換えられてしまいました。そのため、本人が正当な所有者であるとMicrosoftが認めたにもかかわらず、アカウントは復旧されなかったとのことです。
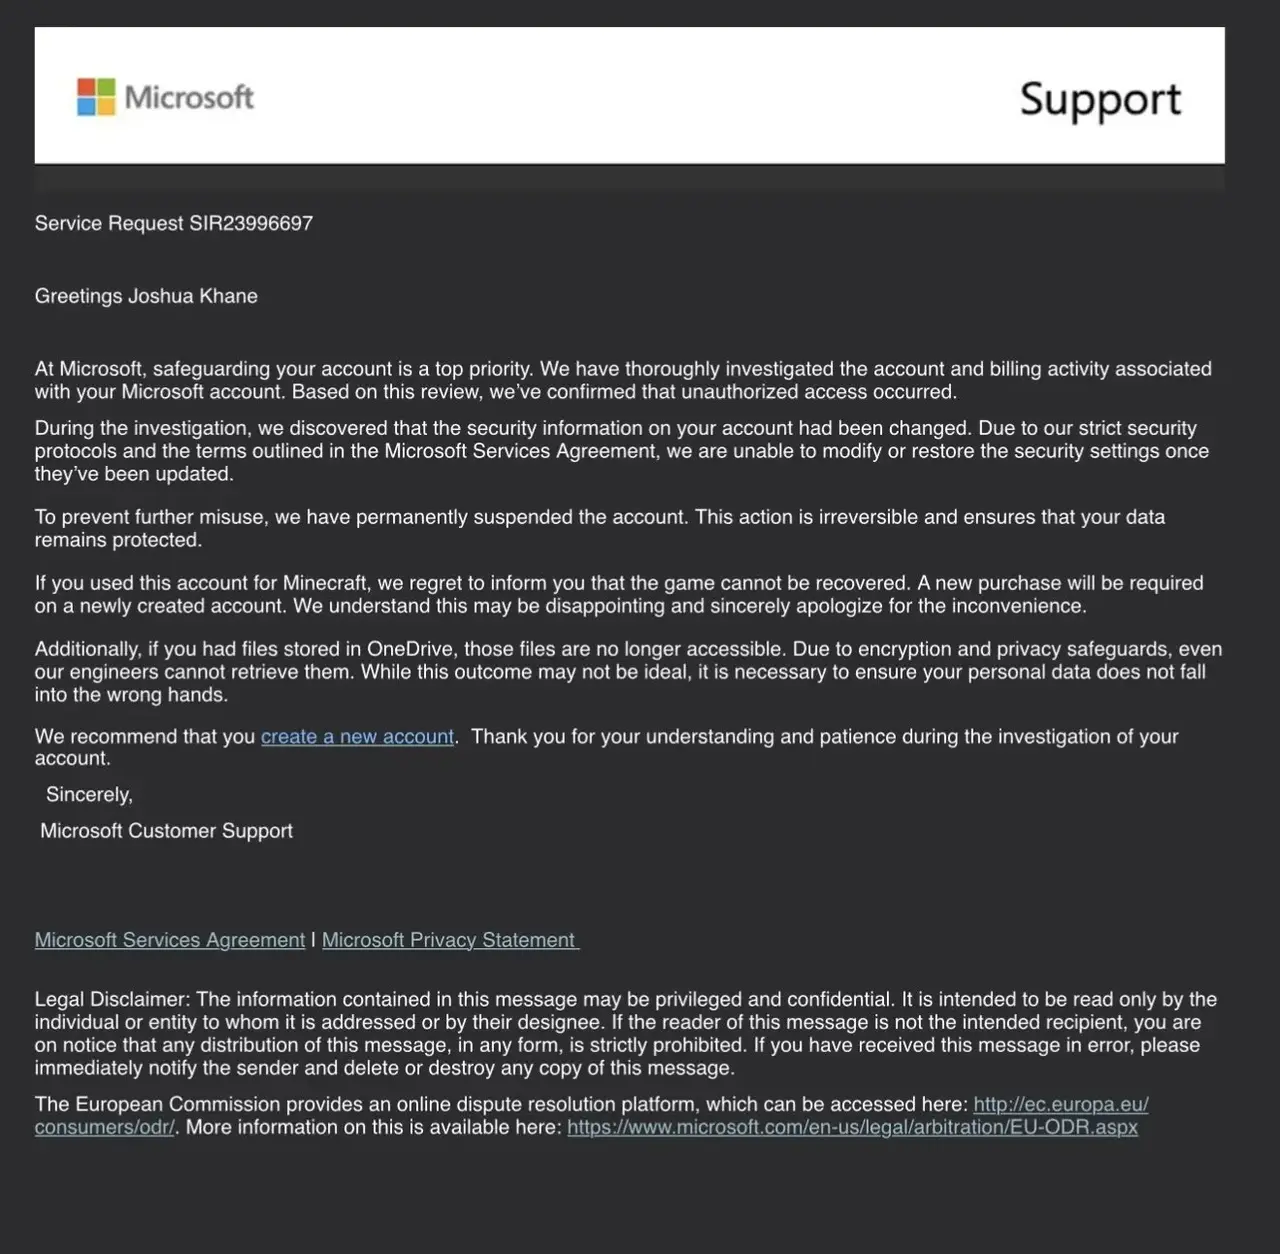
Microsoftサポートから届いたメールによると、セキュリティ設定が変更されたアカウントは、社内プロトコル上「復元や再設定ができない」とされており、アカウントは永久停止扱いになります。これにより、OneDriveに保存していた25年分のデータ─(息子の幼少期の写真なども含む)がすべてアクセス不可能になったそうです。
なぜ復旧できないのか:OneDriveの構造的な限界
OneDriveのファイルは、個別のAES256キーで暗号化され、そのキー自体もAzure Key Vaultのマスターキーで保護されています。この仕組みは高い安全性を提供する一方で、アカウントがロックされるとMicrosoftであっても復旧ができない構造になっています。プライバシー保護のための暗号化が、今回のようなケースでは復旧不能という悲劇につながっていることになります。
なお、Microsoftの利用規約には、アカウントが不正利用の危険にさらされた場合、コンテンツへのアクセスを停止することがあると明記されています。今回のケースはまさにその最悪のパターンで、攻撃者がセキュリティ情報を完全に書き換えたことで、通常の本人確認プロセスが成立しませんでした。
SNSで大きな反響、同様の体験談も続々
Khane氏の投稿はわずか11時間で200万ビューを超え、多くのユーザーがMicrosoftの対応を批判しています。さらに「自分も似た経験をした」という声も寄せられ、クラウド依存のリスクが改めて注目されています。
クラウドサービスを使う上で、以下のような対策は必須と言えます。
- 2段階認証(2FA)の有効化
- パスワードの定期的な更新
- 重要データのローカルバックアップ併用
クラウドは便利ですが、他社のアーキテクチャに依存する以上、ルールは自分で選べません。今回の事例は、便利さの裏側を強く意識させる出来事だといえます。