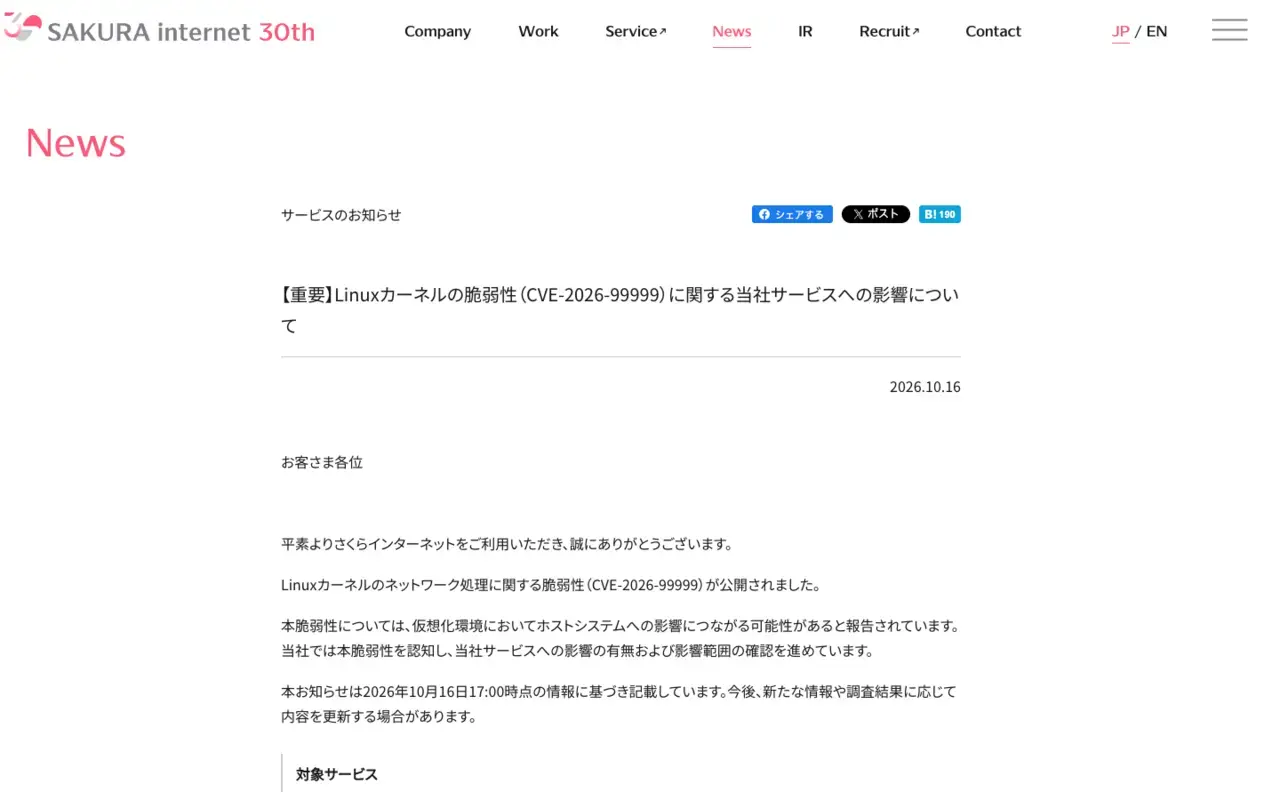
さくらインターネットは10月16日、さくらのVPS、レンタルサーバ、マネージドサーバの新規申し込みを一時停止すると発表しました(さくらのクラウドでも新規プロジェクトの作成が停止されています)。原因はLinuxカーネルの脆弱性CVE-2026-99999、通称「PwnEscape」です。
さくらインターネットは記事執筆時、5つのサービスで影響調査と対応を進めているとしています。影響調査の対象は、さくらのクラウド、さくらのVPS、さくらのレンタルサーバ、高火力 DOK、高火力 VRTの5つで、具体的な停止措置が出ているのは次のとおりです。
|
サービス |
止まったもの |
既存契約 |
|---|---|---|
|
さくらのVPS |
全プランの新規申し込み、スケールアップ、持ち込みISOのインストール、さくらのクラウドへのマイグレーション |
通常どおり稼働 |
|
さくらのレンタルサーバ・マネージドサーバ |
新規申し込み |
通常どおり稼働 |
|
さくらのクラウド |
新規プロジェクトの作成(新規プロジェクトが必要な専用サーバ PHY・高火力 PHYの申し込みも不可) |
既存プロジェクト・リソースは稼働 |
再開時期はいずれも未定です。また、さくらの専用サーバ PHYのようにユーザー自身がOSを管理するサービスについては、各OSベンダーの情報を確認してアップデートを適用するよう案内しています。
なぜ新規だけ止めたのか
さくらの公式発表には、新規受付を止めた理由は書かれていません。
ただし脆弱性の性質から理由は推測できます。PwnEscapeは仮想マシン(ゲスト)を自由に操作できるユーザーが、同じ物理サーバ(ホスト)を攻撃できるタイプの脆弱性で、攻撃者になり得るのは「その基盤の上でVMを動かしている利用者」となります。
事業者から見て一番怖いのは、攻撃目的で新しく契約しVMを立てられることです。既存顧客には契約実績や支払い履歴がありますが、新規の使い捨てアカウントはそれがありません。ホストの修正が終わるまで新しい攻撃者候補を入れない、というのが最も早く打てる手だったと考えられます。VPSで持ち込みISOや、スケールアップ/マイグレーションが停止されているのもその意図があったものと考えられます。
PwnEscapeってなに?
PwnEscape(CVE-2026-99999)は、LinuxカーネルのIPv4ネットワーク処理にある脆弱性で、深刻度はCVSS 9.3(Critical)です。
VMが外にパケットを送るとき、パケットはホスト側のLinuxカーネルを通ります。このときゲストは「チェックサムの計算はそっちでやって」という情報を添えられます。ホストがその情報を十分に検証しないため、すでにチェック済みのIPv4ヘッダが後から書き換わってしまう、というのが問題の核心です。
これによりゲストからホストのメモリを盗み見たり、ホストを落としたりできるようになり、発見者のラボ環境ではホスト上でroot権限のコード実行まで示されました。KVMそのものではなく、ホストのネットワーク処理の穴を突く点が特徴です。
問題のコードはカーネル2.6.27から入っていたもので、15年以上見逃されていました。見つけたのはpwn.aiのPaulos Yibelo氏で、Vercelの賞金100万ドルのサンドボックス脱出コンテストがきっかけです。
Linuxカーネル本体の修正は10月14日にメインラインへ取り込まれ、安定版ブランチにもバックポートされています。一方、各ディストリビューションへの反映はまだばらつきがあります。
|
ディストリ |
状況(10月16〜17日時点) |
|---|---|
|
Debian |
13(trixie)とsidは修正済み、12(bookworm)は未修正 |
|
Ubuntu |
全LTSが「Needs evaluation(評価中)」 |
|
RHEL |
修正版は未リリース |
|
AlmaLinux 8/9/10 |
修正カーネルをtestingリポジトリで先行公開 |
カーネルの修正なので、適用後に再起動しないと効きません。
利用者は何をすればいいか?
やることは、自分でホストのOSを管理しているかどうかで分かれます。
|
使っているもの |
やること |
|---|---|
|
レンタルサーバ・マネージドサーバ |
基本的にできることはない。さくらの告知を確認する |
|
VPS・クラウド(VMを借りている) |
ゲストの更新では防げない。ホストメンテナンスの告知を待ち、再起動に備える |
|
専用サーバ PHYなど(OSを自分で管理) |
自分がホスト側。カーネル更新と再起動が必要 |
|
新規契約を検討中 |
受付再開まで待つか、他社を検討する |
自宅や社内でKVMホストを動かしている人も、さくらの専用サーバと同じ立場です。なおRHELやUbuntuなどは、元のバージョン番号を変えずに修正を取り込むことが多いので、uname -rの数字だけで判断せず、ベンダーのセキュリティ情報で修正の有無を確認してください。
まとめ
さくらの新規受付停止は、ホストの修正が終わるまで新たな攻撃者候補を基盤に入れないための予防措置だと考えられます。既存環境は動き続けていますが、リスクがなくなったわけではなく、本当の対策はさくら側のホストメンテナンスとなります。利用者としては、慌てて何かをするより、告知を追って再起動に備えるのが現実的な対応です。